حملات سایبری چیست؟ انواع، مراحل و راههای مقابله
نکات کلیدی حملات سایبری در یک نگاه
حمله سایبری (Cyber Attack) هرگونه اقدام عمدی برای دسترسی غیر مجاز، سرقت، تغییر، تخریب یا از دسترس خارج کردن اطلاعات، سیستمها و شبکههای رایانهای است.
مهاجمان سایبری با روشهایی مانند فیشینگ، باجافزار، حملات DDoS یا سوءاستفاده از آسیبپذیریها تلاش میکنند به اهداف مالی، جاسوسی، خرابکاری یا اخاذی دست پیدا کنند.
سازمانها برای انجام فعالیتهای خود به شبکهها، سامانههای نرمافزاری و اطلاعات دیجیتال هر روز وابستهتر میشوند. همین وابستگی باعث شدهاست حملات سایبری به یکی از چالشهای مهم امنیت اطلاعات تبدیل شوند؛ حملاتی که میتوانند از سرقت اطلاعات ورود، یک کاربر شروع و به افشای دادههای محرمانه، اختلال در سرویسها یا توقف بخشی از فعالیتهای سازمان منجر شوند.
آشنایی با تعریف حملات سایبری و انواع آن فقط برای متخصصان امنیت شبکه ضروری نیست. مدیران IT و کسبوکارها نیز باید بدانند مهاجمان چگونه عمل میکنند، چه نشانههایی از یک حمله وجود دارد و چه اقداماتی احتمال موفقیت آن را کاهش میدهد.
در این مقاله ویکی رسیس، با رایجترین انواع حملات سایبری، مراحل اجرای آنها، نشانههای شناسایی و روشهای پیشگیری و مقابله آشنا میشوید. همچنین بررسی میکنیم هنگام وقوع یک حمله چه اقداماتی را باید در اولویت قرار بدهید و هر نوع تهدید به چه کنترلها و ابزارهای امنیتی نیاز دارد.
حملات سایبری یعنی چه و چه کسانی حمله میکنند؟
حمله سایبری (Cyber Attack) به تلاش عمدی برای سوءاستفاده از ضعفهای فنی یا انسانی در شبکه، نرمافزار، حسابهای کاربری و سایر داراییهای دیجیتال گفته میشود. هدف این حملات همیشه سرقت اطلاعات نیست؛ مهاجم ممکن است بخواهد خدمات یک سازمان را مختل کند، به اطلاعات محرمانه دسترسی پیدا کند، دادهها را تغییر دهد یا برای دسترسیهای بعدی راهی به سیستم پیدا کند.
برای مثال، ممکن است کارمندی ایمیلی دریافت کند که در ظاهر از طرف یکی از مدیران سازمان ارسال شدهاست و ایمیل از او میخواهد وارد یک صفحه شود و اطلاعات حساب خود را تأیید کند. اگر صفحه جعلی باشد و کارمند اطلاعات ورودش را وارد کند، مهاجم ممکن است از آن اطلاعات برای دسترسی غیر مجاز به سامانههای سازمان استفاده کند. در این سناریو، فیشینگ نقطه شروع حمله است؛ اما پیامد آن میتواند به سرقت اطلاعات، دسترسی به سامانههای دیگر یا اختلال در فعالیتهای سازمان گسترش پیدا کند.
ماهیت حملات سایبری از نظر هدف، روش اجرا و میزان پیچیدگی با یکدیگر تفاوت دارند. بعضی حملات بهصورت گسترده و خودکار اجرا میشوند و تعداد زیادی از اهداف را در معرض خطر قرار میدهند؛ برخی دیگر با شناخت قبلی از یک سازمان یا فرد مشخص طراحی میشوند. بههمین دلیل، برای شناخت درست این حملات باید هم روشهای مهاجم را بشناسید و هم هدفی را که دنبال آن است.
به بیان ساده، وجود یک آسیبپذیری به معنای وقوع حمله نیست؛ اما زمانی که یک مهاجم از آن برای نفوذ، سرقت اطلاعات یا ایجاد اختلال بهرهبرداری کند، حمله سایبری اتفاق افتاده است. به همین دلیل، شناسایی و برطرف کردن آسیبپذیریها پیش از سوءاستفاده مهاجمان، یکی از مهمترین اقدامات در مدیریت ریسک امنیت سایبری محسوب میشود.
حمله سایبری با تهدید، آسیبپذیری و نشت اطلاعات چه تفاوتی دارد؟
این اصطلاحات به مفاهیم مرتبط اما متفاوتی اشاره میکنند:
|
اصطلاح |
معنی |
مثال |
| تهدید سایبری (Cyber Threat) |
عامل یا شرایطی که میتواند باعث آسیب شود. |
مهاجمی که دنبال سرقت اطلاعات است. |
|
آسیبپذیری |
ضعف فنی یا فرایندی که ممکن است قابل سوءاستفاده باشد. |
نرمافزاری که وصله امنیتی آن نصب نشدهاست. |
|
حمله سایبری |
اقدام عملی برای نفوذ، سرقت، تغییر یا اختلال |
سوءاستفاده از آسیبپذیری برای ورود به سرور |
|
رخداد امنیتی |
رویدادی که امنیت اطلاعات یا سیستمها را تحت تأثیر قرار میدهد یا به خطر میاندازد. |
مشاهده ورود غیر عادی به یک حساب حساس |
|
نشت اطلاعات |
افشا یا دسترسی غیر مجاز به اطلاعات |
دسترسی غیر مجاز به اطلاعات مشتریان |
وجود آسیبپذیری بهتنهایی به معنای وقوع حمله نیست. همچنین هر حملهای به نشت اطلاعات منجر نمیشود؛ برای مثال، حمله DDoS ممکن است فقط با هدف مختل کردن یک سرویس انجام شود.
مهاجمان سایبری چه کسانیاند و چه هدفی دارند؟
مهاجمان را با توجه به انگیزه و نوع فعالیتشان میتوانیم به گروههای مختلفی تقسیم کنیم:
- مجرمان سایبری: این گروه با هدف کسب درآمد، سرقت اطلاعات مالی یا اخاذی فعالیت میکنند.
- هکتیویستها (hacktivism ): از حملات سایبری برای پیشبرد اهداف اجتماعی یا ایدئولوژیک استفاده میکنند.
- مهاجمان دولتی: این دسته ممکن است برای جاسوسی، جمعآوری اطلاعات یا اهداف راهبردی فعالیت کنند.
- افراد داخلی: کارکنان، پیمانکاران یا سایر افراد دارای دسترسی مشروع که ممکن است به عمد یا به اشتباه به امنیت سازمان آسیب بزنند.
اهداف حمله میتواند شامل سرقت اطلاعات، اخاذی، جاسوسی، تخریب دادهها، تصاحب حسابهای کاربری یا مختلکردن خدمات باشد.
انواع حملات سایبری کدامند؛ دستهبندی رایجترین تهدیدات
هر نوع حمله سایبری با روش متفاوتی اجرا میشود و گاهی چند روش در یک حمله با یکدیگر ترکیب میشوند. برای مثال، مهاجم ممکن است با فیشینگ به اطلاعات ورود دست پیدا کند، از یک بدافزار برای حفظ دسترسی استفاده کند و سپس اطلاعات سازمان را سرقت کند. جدول زیر نمای کلی انواع حملات سایبری شبکه، هدف آنها و اقدام دفاعی اولیه را نشان میدهد.
|
جدول مقایسه انواع حملات سایبری |
|||
|
نوع حمله |
هدف مهاجم |
نمونه |
راهکارهای کاهش ریسک |
|
حمله DDoS |
مختلکردن دسترسی به سرویس |
از دسترس خارجشدن وبسایت بر اثر حجم بالای درخواستها |
فیلترینگ ترافیک، پایش و مقابله تخصصی با DDoS |
|
بدافزار |
نفوذ، سرقت یا تخریب اطلاعات |
اجرای فایل آلوده روی سیستم کارمند |
محافظت از End Point، بهروزرسانی و کنترل اجرای فایلها |
|
باجافزار |
اخاذی از طریق رمزگذاری یا افشای دادهها |
رمزگذاری فایلهای سازمان و درخواست باج |
پشتیبانگیری مطمئن، محدودسازی دسترسی و شناسایی رفتار مشکوک |
|
فیشینگ |
فریب کاربر برای افشای اطلاعات یا اجرای اقدام ناامن |
ایمیل جعلی ورود به سامانه سازمان |
فیلتر ایمیل، احراز هویت چندعاملی و آموزش کاربران |
|
مهندسی اجتماعی |
سوءاستفاده از اعتماد و رفتار انسان |
تماس جعلی با پشتیبانی برای دریافت رمز عبور |
فرایند تأیید هویت و آموزش امنیتی |
|
حملات وب |
سوءاستفاده از ضعف برنامه یا وبسایت |
تزریق SQL یا اجرای اسکریپت مخرب در مرورگر |
توسعه امن، آزمون امنیتی و فایروال برنامه وب |
|
مرد میانی (MITM) |
رهگیری یا تغییر ارتباط |
رهگیری ارتباط ناامن در شبکه عمومی |
رمزنگاری ارتباط، اعتبارسنجی گواهی و پیکربندی امن |
|
حملات رمز عبور |
ورود غیر مجاز به حسابها |
حدس رمز یا استفاده از رمزهای افشاشده |
MFA، محدودسازی تلاش ورود و محافظت از حسابها |
|
روز صفر (Zero-day) |
سوءاستفاده از آسیبپذیری پیش از آمادهشدن اصلاحیه |
بهرهبرداری از نقص ناشناخته یک نرمافزار |
کاهش سطح حمله، پایش، کنترلهای جبرانی و اعمال سریع اصلاحیه |
|
تهدید داخلی |
سوءاستفاده یا استفاده ناامن از دسترسی مجاز |
انتقال غیر مجاز فایل محرمانه |
ایجاد حداقل دسترسی، ثبت رویداد و پایش رفتار |
|
زنجیره تأمین |
نفوذ از طریق تأمینکننده یا فرد مورد اعتماد |
آلودهشدن بهروزرسانی یک نرمافزار |
ارزیابی تأمینکنندگان، کنترل بهروزرسانی و پایش وابستگیها |
|
APT |
حفظ دسترسی پنهانی و اجرای عملیات هدفمند بلندمدت |
جاسوسی و جمعآوری تدریجی اطلاعات سازمان |
دفاع چندلایه، پایش مداوم، بخشبندی شبکه و پاسخ به رخداد |
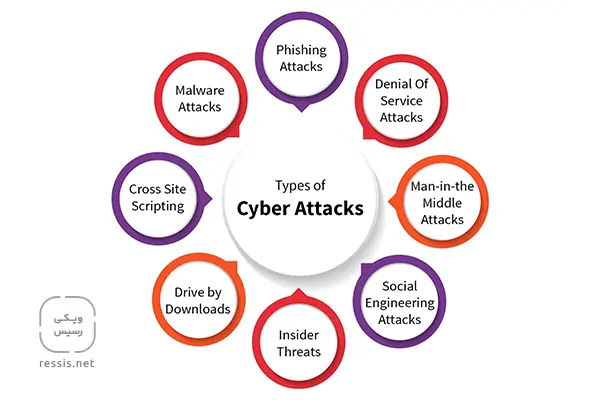
بهطور کلی میتوانیم رایجترین انواع حملات سایبری را در چند دسته اصلی قرار دهیم:
- حملات مبتنی بر مهندسی اجتماعی
- حملات بدافزاری
- حملات شبکه
- حملات برنامههای کاربردی تحت وب
- حملات مرتبط با هویت و دسترسی
- تهدیدات داخلی سازمان
در ادامه با مهمترین حملات سایبری و روش عملکرد آنها آشنا میشویم.
1. حملات مهندسی اجتماعی (Social Engineering Attacks)
در حملات مهندسی اجتماعی، مهاجمان به جای تمرکز مستقیم بر آسیبپذیریهای فنی، رفتار و تصمیمهای کاربران را هدف قرار میدهند. هدف این حملات اغلب متقاعد کردن قربانی برای افشای اطلاعات، کلیک روی لینکهای مخرب یا ایجاد دسترسی غیر مجاز به سیستمهاست. با افزایش استفاده از سرویسهای آنلاین و ارتباطات دیجیتال، مهندسی اجتماعی در امنیت سایبری به یکی از رایجترین روشهای نفوذ تبدیل شدهاست.
1.1. حمله فیشینگ (Phishing Attack)
فیشینگ یکی از رایجترین انواع حملات سایبری است که در آن مهاجم با جعل هویت یک فرد یا سازمان معتبر، تلاش میکند اطلاعات حساس مانند نام کاربری، رمز عبور یا اطلاعات مالی را سرقت کند. این حملات از طریق ایمیل، پیامرسانها، پیامک یا صفحات جعلی ورود انجام میشوند. برای آشنایی بیشتر با روشهای این حمله میتوانید مقاله «فیشینگ چیست و انواع آن» را مطالعه کنید.
1.2. حمله Spear Phishing
برخلاف فیشینگ عمومی که تعداد زیادی کاربر را هدف قرار میدهد، در حملات Spear Phishing مهاجم یک فرد یا سازمان مشخص را انتخاب کرده و پیام خود را متناسب با اطلاعات آن هدف طراحی میکند. به دلیل شخصیسازی پیامها، تشخیص این نوع حمله برای کاربران دشوارتر است و اغلب سازمانها و مدیران ارشد را هدف قرار میدهد.
1.3. حمله Whaling
Whaling یا حمله نهنگگیری، نوعی حمله فیشینگ هدفمند است که مدیران ارشد، مدیران مالی یا افرادی با سطح دسترسی بالا را هدف قرار میدهد. مهاجمان در این روش تلاش میکنند با جعل هویت مدیران سازمان یا شرکای تجاری، قربانی را به انتقال وجه یا افشای اطلاعات حساس ترغیب کنند.
2. حملات مبتنی بر بدافزار (Malware Attacks)
بدافزار یا Malware به هر نرمافزار مخربی گفته میشود که با هدف آسیب به سیستمها، سرقت اطلاعات، ایجاد دسترسی غیر مجاز یا جاسوسی طراحی شدهاست. بدافزارها میتوانند از طریق ایمیلهای آلوده، فایلهای دانلودی، وبسایتهای مخرب یا آسیبپذیریهای نرمافزاری وارد شبکه شوند.
2.1. حمله باجافزار (Ransomware)
باجافزار یکی از خطرناکترین تهدیدات سایبری سازمانهاست که در آن مهاجم پس از دسترسی به سیستم، فایلها را رمزگذاری کرده یا اطلاعات را برای اخاذی نگه میدارد. در سالهای اخیر بسیاری از حملات باجافزاری از مدل Double Extortion استفاده میکنند؛ یعنی مهاجم علاوه بر رمزگذاری اطلاعات، تهدید به انتشار آنها نیز میکند. برای مطالعه بیشتر درباره این تهدید، مقاله باج افزار چیست را بخوانید.
2.2. تروجان (Trojan Horse)
تروجان نوعی بدافزار است که خود را در قالب یک نرمافزار یا فایل معتبر پنهان میکند. پس از اجرای فایل توسط کاربر، مهاجم میتواند یک مسیر دسترسی مخفی (Backdoor) در سیستم ایجاد کند.
3. حملات شبکه (Network Attacks)
حملات شبکه با هدف اختلال در ارتباطات، رهگیری اطلاعات یا دسترسی غیر مجاز به زیرساخت شبکه انجام میشوند. این حملات تجهیزات شبکه، سرویسهای آنلاین و مسیر انتقال داده را هدف قرار میدهند.
3.1. حملات DoS و DDoS
در حملات DoS و DDoS، مهاجم با ارسال حجم زیادی از درخواستها، منابع یک سرویس یا سرور را مصرف میکند تا کاربران واقعی نتوانند به آن دسترسی داشته باشند. تفاوت اصلی این دو حمله در منبع ارسال درخواستهاست؛ در DDoS اغلب هزاران دستگاه آلوده (Botnet) برای اجرای حمله استفاده میشوند.
3.2. حمله Man-in-the-Middle (MITM)
در حمله MITM، مهاجم خود را بین دو طرف یک ارتباط قرار میدهد و تلاش میکند اطلاعات ردوبدل شده را مشاهده، سرقت یا تغییر دهد. استفاده از رمزنگاری، VPN و پروتکلهای امن ارتباطی از مهمترین روشهای کاهش ریسک این حمله هستند.
3.3. حملات DNS Spoofing و Session Hijacking
در حملات DNS Spoofing، مهاجم تلاش میکند کاربر را به یک سایت جعلی هدایت کند؛ در حالی که در Session Hijacking هدف اصلی سرقت نشست فعال کاربر و استفاده از دسترسی ایجاد شدهاست.
بیشتر بخوانید
با مفهوم امنیت DNS، تهدیدهای مرتبط با آن و راهکارهای محافظت از زیرساخت نام دامنه در برابر حملات سایبری آشنا شوید:
4. حملات برنامههای کاربردی تحت وب (Web Application Attacks)
برنامههای تحت وب به دلیل ارتباط مستقیم با کاربران و پایگاههای داده، یکی از اهداف مهم مهاجمان سایبری هستند. آسیبپذیریهای موجود در کدنویسی، تنظیمات امنیتی یا کنترل ورودیها میتواند زمینه اجرای این حملات را فراهم کند.
4.1. حمله SQL Injection
در حمله SQL Injection، مهاجم با ارسال دستورات مخرب SQL از طریق ورودیهای ناامن، تلاش میکند به دادههای ذخیره شده در پایگاه داده دسترسی پیدا کند. این حمله میتواند منجر به افشای اطلاعات، تغییر دادهها یا حتی حذف اطلاعات شود.
4.2. حمله Cross-Site Scripting (XSS)
در حمله XSS، مهاجم کد مخرب را در صفحات وب تزریق میکند تا هنگام بازدید کاربران اجرا شود. این حمله میتواند برای سرقت اطلاعات نشست، تغییر رفتار صفحات یا اجرای اقدامات به جای کاربر استفاده شود.
5. حملات مرتبط با رمز عبور و هویت (Identity-Based Attacks)
با توجه به اینکه حسابهای کاربری یکی از مهمترین مسیرهای ورود به سازمانها هستند، حملات مرتبط با هویت از رایجترین روشهای نفوذ محسوب میشوند.
5.1. حمله Brute Force Attack
در حمله Brute Force، مهاجم با استفاده از ابزارهای خودکار، ترکیبهای مختلف رمز عبور را امتحان میکند تا به حساب کاربری دسترسی پیدا کند. استفاده از رمزهای عبور قوی، MFA و محدود کردن تعداد تلاشهای ناموفق از روشهای مقابله با Brute force attack است.
5.2. حمله Credential Stuffing
در این حمله، مهاجمان از ترکیب نام کاربری و رمز عبور افشا شده در حملات قبلی برای ورود به حسابهای دیگر استفاده میکنند.
6. تهدیدات داخلی (Insider Threats)
همه حملات سایبری از خارج سازمان شروع نمیشوند. در برخی موارد، کاربران داخلی سازمان به دلیل دسترسیهایی که دارند، میتوانند به منبع تهدید تبدیل شوند. تهدیدات داخلی ممکن است ناشی از اقدامات عمدی مانند سوءاستفاده از دسترسیها یا خطاهای انسانی مانند ارسال اشتباه اطلاعات حساس باشد. برای کاهش این ریسک، سازمانها اغلب از کنترل دسترسی، اصل Least Privilege، مانیتورینگ فعالیت کاربران و احراز هویت چند عاملی استفاده میکنند.
یک حمله سایبری چگونه انجام میشود؟
بیشتر حملات سایبری، صرفنظر از نوع آنها، از یک الگوی کلی پیروی میکنند. مهاجمان بدون برنامهریزی یا بهصورت تصادفی عمل نمیکنند؛ بلکه پس از شناسایی هدف، تلاش میکنند از یک ضعف امنیتی یا خطای انسانی برای نفوذ استفاده کنند و سپس به هدف نهایی خود مانند سرقت اطلاعات، ایجاد اختلال یا اخاذی مالی برسند.
البته مراحل اجرای یک حمله بسته به نوع تهدید، هدف مهاجم و سطح امنیت سازمان میتواند متفاوت باشد، اما در اغلب موارد چرخه حمله را میتوانیم به پنج مرحله اصلی تقسیم کنیم.
| مرحله | توضیح |
| ۱. شناسایی هدف (Reconnaissance) | مهاجم اطلاعاتی درباره سازمان، کاربران، سرویسها یا زیرساختهای در دسترس جمعآوری میکند تا نقاط ضعف احتمالی را شناسایی کند. |
| ۲. نفوذ اولیه (Initial Access) | مهاجم از یک روش مانند فیشینگ، سوءاستفاده از آسیبپذیری یا اعتبارنامههای سرقت شده برای ورود اولیه به سیستم استفاده میکند. |
| ۳. گسترش دسترسی (Privilege Escalation / Lateral Movement) | پس از ورود، تلاش میشود سطح دسترسی افزایش پیدا یا به سایر سیستمهای شبکه نفود کند. |
| ۴. اجرای حمله (Attack Execution) | هدف اصلی حمله در این مرحله انجام میشود؛ برای مثال اجرای باجافزار، ایجاد اختلال در سرویس یا دستکاری دادهها. |
| ۵. سرقت یا تخریب اطلاعات (Impact) | در نهایت مهاجم دادهها را سرقت، رمزنگاری، افشا یا حذف میکند یا باعث اختلال در سرویسهای سازمان میشود. |
نکته مهم این است که همه حملات سایبری تمام این مراحل را طی نمیکنند. برای مثال، یک حمله DDoS ممکن است مستقیماً با هدف از دسترس خارج کردن سرویس آغاز شود، در حالی که حملات باجافزاری یا پیشرفته (APT) اغلب چندین مرحله را پشت سر میگذارند تا مهاجم بتواند بیشترین دسترسی و تأثیر را به دست آورد.
نشانههای حمله سایبری و راههای شناسایی آن
همهٔ حملات سایبری بلافاصله قابل مشاهده نیستند. برخی از آنها باعث اختلال آشکار در سرویس میشوند، اما برخی دیگر ممکن است برای مدتی بدون نشانه واضح ادامه پیدا کنند. بنابراین، یک علامت منفرد برای تأیید یا رد وقوع حمله کافی نیست و باید شواهد مرتبط بررسی شوند. در ادامه مهمترین فاکتورهای شناسایی حملات سایبری را بیان میکنیم:
نشانهها در شبکه و سرورها
مدیران شبکه باید به تغییرات غیر عادی و رویدادهایی توجه کنند که با الگوی معمول فعالیت سازمان تفاوت دارند، از جمله:
- افزایش غیر منتظره ترافیک ورودی یا خروجی
- ورود به حسابهای حساس در زمان یا از مبدأ غیر معمول
- ایجاد حساب کاربری یا تغییر مجوز بدون درخواست تأیید شده
- تغییرات غیر منتظره در تنظیمات امنیتی
- افزایش خطاها، کندی غیر معمول یا از دسترس خارج شدن سرویسها
- ارتباطهای خروجی مشکوک یا تلاشهای مکرر برای ورود ناموفق
هر یک از این موارد میتواند علت فنی یا عملیاتی دیگری داشته باشد. بررسی زمان وقوع، رویدادهای همزمان و تغییرات اخیر برای نتیجهگیری ضروری است.
نشانهها در رایانههای کاربران
کاربران نیز ممکن است با نشانههایی مانند هشدار امنیتی غیر منتظره، ورود ناشناس به حساب، پیام باجخواهی، تغییرات غیر عادی در فایلها یا ارسال پیامهایی که خودشان انجام ندادهاند مواجه شوند. اگر به حمله مشکوک هستید، روی لینکها یا فایلهای مشکوک کلیک نکنید و اطلاعات حساس را از طریق همان پیام در اختیار فرستنده قرار ندهید. موضوع را از مسیر رسمی به مسئول IT یا امنیت اطلاع دهید و از حذف شواهد یا انجام اقدامهای خودسرانهای که ممکن است بررسی را مختل کنند، خودداری کنید.
ابزارهای پایش و تحلیل لاگ
ابزارهای ثبت و تحلیل رویداد به تیم امنیت کمک میکنند فعالیتهای سیستمها، سرورها، کاربران و تجهیزات شبکه را در کنار هم بررسی کنند. راهکارهای مدیریت اطلاعات و رویدادهای امنیتی (SIEM) میتوانند با جمعآوری و همبستهسازی رویدادها، بررسی الگوهای مشکوک را آسانتر کنند. ابزارهای تحلیل لاگ نیز برای بررسی وضعیت تجهیزات و عیبیابی رخدادها مفیدند. بااینحال، اثربخشی این ابزارها به کیفیت دادهها، تنظیم هشدارها و فرایند رسیدگی وابسته است. برای آشنایی با راهکارهای مرتبط، دستههای FortiAnalyzer و FortiSIEM را ببینید.
چگونه از حملات سایبری جلوگیری کنیم؟
هیچ راهکاری نمیتواند بهتنهایی از تمام حملات سایبری جلوگیری کند. سازمانها برای کاهش ریسک، اغلب از یک رویکرد دفاع چند لایه (Defense in Depth) استفاده میکنند؛ رویکردی که در آن، ترکیبی از فرایندها، آموزش کاربران و فناوریهای امنیتی در کنار یکدیگر احتمال موفقیت مهاجمان را کاهش میدهند. مهمترین اقدامات برای پیشگیری از حملات سایبری عبارتاند از:
-
احراز هویت چند عاملی (Multi-Factor Authentication)
بسیاری از حملات مبتنی بر سرقت رمز عبور، مانند Phishing و Credential Stuffing، با فعالسازی احراز هویت چندعاملی (MFA) تا حد زیادی بیاثر میشوند. استفاده از MFA باعث میشود حتی در صورت افشای رمز عبور، ورود غیر مجاز به حسابهای کاربری بهسادگی امکانپذیر نباشد.
-
مدیریت بهروزرسانیها (Patch Management)
بخش قابل توجهی از حملات موفق، از آسیبپذیریهایی سوءاستفاده میکنند که وصله امنیتی آنها منتشر شده اما هنوز در سازمان نصب نشدهاست. اجرای یک فرایند منظم برای بهروزرسانی سیستمعامل، نرمافزارها و تجهیزات شبکه، یکی از مؤثرترین روشهای کاهش ریسک نفوذ است.
-
آموزش و آگاهی امنیتی کاربران (Security Awareness)
کاربران اولین خط دفاعی هر سازمان هستند. آموزش کارکنان برای شناسایی ایمیلهای مشکوک، صفحات جعلی و روشهای مهندسی اجتماعی میتواند احتمال موفقیت بسیاری از حملات را به میزان قابل توجهی کاهش دهد.
-
تهیه نسخه پشتیبان (Backup)
داشتن نسخه پشتیبان منظم و تست شده، یکی از مهمترین اقدامات برای کاهش خسارت حملات باجافزاری و حوادث امنیتی است. نسخههای پشتیبان باید بهصورت ایمن نگهداری شوند و امکان بازیابی سریع اطلاعات را فراهم کنند.
-
استفاده از فایروال نسل جدید (Next-Generation Firewall)
فایروالهای نسل جدید (NGFW) تنها ترافیک شبکه را فیلتر نمیکنند؛ بلکه با قابلیتهایی مانند تشخیص و جلوگیری از نفوذ (IPS)، کنترل برنامهها (Application Control)، بازرسی ترافیک رمزگذاری شده (SSL Inspection) و تحلیل تهدیدات، میتوانند طیف گستردهای از حملات سایبری را شناسایی و متوقف کنند. در مورد فایروالهای نسل جدید بیشتر بدانید: قابلیت های فایروال نسل جدید (NGF)
-
پیادهسازی معماری Zero Trust
در معماری Zero Trust هیچ کاربر یا دستگاهی بهصورت پیشفرض قابل اعتماد نیست و هر درخواست دسترسی باید بهطور مستمر احراز هویت و ارزیابی شود. این رویکرد به کاهش حرکت جانبی مهاجمان (Lateral Movement) پس از نفوذ اولیه کمک میکند.
-
اصل حداقل دسترسی (Least Privilege)
اعطای دسترسی فقط به میزان مورد نیاز هر کاربر یا سرویس، یکی از اصول بنیادین امنیت اطلاعات است. اجرای اصل Least Privilege باعث میشود حتی در صورت نفوذ به یک حساب کاربری، دامنه خسارت و دسترسی مهاجم محدود باقی بماند. بیشتر بخوانید: راهنمای کامل فریمورک NIST
نقش راهکارهای امنیتی در کاهش ریسک حملات سایبری
راهکارهای امنیتی سازمانی اغلب مجموعهای از فناوریها مانند فایروال نسل جدید (NGFW)، سیستم تشخیص و جلوگیری از نفوذ (IPS)، امنیت ایمیل، فیلتر وب، کنترل دسترسی، تحلیل تهدیدات و مدیریت متمرکز رخدادهای امنیتی را در کنار یکدیگر به کار میگیرند تا احتمال موفقیت حملات سایبری را کاهش دهند.
در میان این راهکارها، Fortinet Security Fabric یکی از شناختهشدهترین پلتفرمهای امنیت سایبری سازمانی است که با یکپارچهسازی تجهیزات و سرویسهای امنیتی، امکان شناسایی، تحلیل و مقابله با طیف گستردهای از تهدیدات را فراهم میکند.
این پلتفرم میتواند در برابر حملاتی مانند باجافزار (Ransomware)، فیشینگ (Phishing)، حملات تحت وب، بدافزارها و بسیاری از تهدیدات شناختهشده و ناشناخته، لایههای دفاعی متعددی ایجاد کند.
البته باید توجه داشت که حتی پیشرفتهترین تجهیزات امنیتی نیز جایگزین بهروزرسانی مستمر، آموزش کاربران، مدیریت دسترسیها و اجرای سیاستهای امنیتی نمیشوند. امنیت سایبری زمانی بیشترین اثربخشی را دارد که فناوری، فرایند و نیروی انسانی در کنار یکدیگر عمل کنند.
در رسیس بیشتر بخوانید
کدام ابزار امنیتی برای کدام حمله مناسب است؟
انتخاب ابزارهای امنیتی باید باتوجه به نوع تهدید، دارایی مورد حفاظت و معماری سازمان انجام شود. جدول زیر راهنمای اولیهای برای شناخت ارتباط بین برخی حملات و دستههای راهکار دفاعی است.
|
نوع حمله یا ریسک |
کنترلها و راهکارهای مرتبط |
محصول مرتبط در رسیس |
|
حملات DDoS |
مدیریت و کاهش ترافیک مخرب | |
|
فیشینگ و تهدیدهای ایمیلی |
حفاظت از ایمیل و فیلتر تهدیدها | |
|
بدافزار و فایلهای مشکوک |
تحلیل فایل و شناسایی تهدید | |
|
حملات برنامههای وب |
فایروال برنامهٔ وب و اصلاح کد | |
|
حملات مرتبط با هویت |
MFA و مدیریت دسترسی |
|
|
پایش رخدادها و فعالیتهای مشکوک |
جمعآوری و همبستهسازی رویدادها | |
|
کنترل ترافیک شبکه |
سیاستهای فایروال و کنترل ارتباطات |
این جدول جایگزین ارزیابی فنی نیست. برای نمونه، حفاظت از برنامه وب باید با اصلاح کد و آزمون امنیتی همراه باشد و تحلیل بدافزار نیز بهتنهایی جایگزین کنترل دسترسی، وصله کردن آسیبپذیریها یا پشتیبانگیری نمیشود.
حملات سایبری به بانکها و زیرساختهای حیاتی
بانکها، مراکز مالی و زیرساختهای حیاتی به دلیل وابستگی به سامانههای دیجیتال، حجم اطلاعات حساس و اهمیت تداوم خدمات، با ریسکهای ویژهای روبهرو هستند. اختلال در این محیطها ممکن است فراتر از یک سیستم منفرد باشد و بر فرایندهای عملیاتی و خدمات وابسته اثر بگذارد.
چرا بانکها و مراکز مالی هدف قرار میگیرند؟
سامانههای مالی با اطلاعات هویتی، تراکنشها و داراییهای حساس سروکار دارند. مهاجمان ممکن است برای سرقت اعتبارنامهها، کلاهبرداری، اخاذی یا مختلکردن خدمات تلاش کنند. مدیریت دسترسی، احراز هویت قوی، پایش تراکنشها و رویدادهای امنیتی، حفاظت از دادهها و برنامه تداوم کسبوکار از اجزای مهم کاهش ریسک هستند.
ریسک سایبری برای زیرساختهای صنعتی و حیاتی
در محیطهای صنعتی، امنیت سایبری با تداوم عملیات و گاهی ایمنی فیزیکی ارتباط مستقیم دارد. اختلال در سامانههای کنترل صنعتی یا ارتباط میان اجزای زیرساخت میتواند پیامدهایی فراتر از از دسترس خارجشدن یک سرویس IT داشته باشد. به همین دلیل، کنترل دسترسی، تفکیک شبکههای عملیاتی از شبکههای اداری، مدیریت تغییرات و برنامهریزی برای بازیابی باید با ویژگیهای عملیاتی هر محیط هماهنگ باشند.
خطرناکترین حملات سایبری؛ نمونههای تاریخی مهم
بررسی حملات سایبری بزرگ نشان میدهد که موفقیت مهاجمان به استفاده از روشهای پیچیده وابسته نیست؛ بلکه سوءاستفاده از یک آسیبپذیری، خطای انسانی یا ضعف در مدیریت دسترسیها میتواند منجر به خسارتهای گسترده شود. در ادامه، چند نمونه از شناختهشدهترین حملات سالهای اخیر و مهمترین درس امنیتی هر کدام را مرور میکنیم.
WannaCry؛ سال ۲۰۱۷
WannaCry یک حمله باجافزاری بود که در سال ۲۰۱۷ بهسرعت میان سیستمهای آسیبپذیر گسترش یافت. این رخداد اهمیت نصب وصلههای امنیتی، مدیریت داراییها و محدودکردن انتشار بدافزار در شبکه را برجسته کرد.
توصیه امنیتی: شناسایی سیستمهای آسیبپذیر، اجرای بهموقع اصلاحات و داشتن برنامه بازیابی باید بخشی از فرایند مستمر امنیت سازمان باشد.
NotPetya؛ سال ۲۰۱۷
NotPetya در سال ۲۰۱۷ خسارت عملیاتی گستردهای ایجاد کرد و نشان داد که یک حمله میتواند فراتر از رمزگذاری فایلها، فرایندهای حیاتی سازمان را مختل کند.
توصیه امنیتی: تفکیک شبکه، محدودسازی دسترسیها، حفظ نسخههای پشتیبان مستقل و آزمایش بازیابی برای کاهش دامنه خسارت اهمیت دارند.
SolarWinds؛ افشای عمومی در سال ۲۰۲۰
رخداد SolarWinds نمونهای شناخته شده از ریسک زنجیره تأمین نرمافزار است. در این رخداد، دستکاری در فرایند عرضه نرمافزار Orion به نفوذ در محیط برخی سازمانها منجر شد. گزارش CISA دربارهٔ سوءاستفاده از نرمافزار SolarWinds جزئیات این رخداد را توضیح میدهد.
توصیه امنیتی: اعتماد به تأمینکننده بهتنهایی کافی نیست. مدیریت دسترسی، پایش فعالیتهای غیر عادی و ارزیابی ریسک وابستگیهای نرمافزاری باید بخشی از برنامه امنیت باشد.
بیشتر بخوانید
با نحوه عملکرد حملات Zero-Day، دلیل دشواری شناسایی آنها و راهکارهای کاهش خطر سوءاستفاده از آسیبپذیریهای ناشناخته آشنا شوید:
حملات سایبری با هوش مصنوعی
هوش مصنوعی میتواند هم در فعالیت مهاجمان و هم در دفاع سایبری استفاده شود؛ اما میزان اثربخشی آن به ابزار، داده، شرایط عملیاتی و روش استفاده بستگی دارد.
هوش مصنوعی در دست مهاجم
ابزارهای AI میتوانند برای تولید یا شخصیسازی متنهای فریبنده، تقلید سبک نوشتاری یا تولید محتوای صوتی و تصویری جعلی استفاده شوند. این قابلیتها ممکن است تشخیص برخی پیامهای جعلی را دشوارتر کنند. بااینحال، ظاهر حرفهای یا طبیعی یک پیام، معتبر بودن آن را ثابت نمیکند. درخواستهای حساس باید از مسیر مستقل تأیید شوند و کارکنان نباید فقط براساس لحن یا ظاهر پیام تصمیم بگیرند.
هوش مصنوعی در دست مدافع
در سمت دفاع، روشهای مبتنی بر یادگیری ماشین میتوانند برای تحلیل حجم زیادی از رویدادها، شناسایی الگوهای غیر عادی و اولویتبندی هشدارها به کار روند. این ابزارها نیز محدودیت دارند و ممکن است هشدار اشتباه تولید کنند یا برخی فعالیتها را تشخیص ندهند. بنابراین، کیفیت داده، تنظیم مناسب و بررسی کارشناسی همچنان اهمیت دارد.
اگر هدف حمله سایبری شدیم چه کنیم؟
اگر به حمله سایبری مشکوک شدید، مهم است که هم از گسترش احتمالی رخداد جلوگیری و هم شواهد لازم برای بررسی را حفظ کنید. اقدام دقیق به نوع حمله و حساسیت سرویس بستگی دارد؛ در محیطهای سازمانی، فرایند مصوب پاسخ به رخداد باید مبنا باشد.
قدمهای ۲۴ ساعت اول
۱. رخداد را ثبت کنید. زمان مشاهده علائم، پیامهای هشدار، تغییرات و سیستمهای درگیر را یادداشت کنید.
۲. موضوع را به مسئول مربوط اطلاع دهید. تیم IT، امنیت یا مسئول پاسخ به رخداد باید از مسیر مشخص در جریان قرار گیرد.
۳. دامنه احتمالی را ارزیابی کنید. مشخص کنید کدام حسابها، دستگاهها، سرویسها یا دادهها ممکن است درگیر شده باشند.
۴. از گسترش رخداد جلوگیری کنید. مهار دستگاه یا حساب مشکوک باید متناسب با شرایط انجام شود؛ قطع ارتباط یا خاموش کردن سیستم بدون ارزیابی ممکن است شواهد یا عملیات حیاتی را تحت تأثیر قرار دهد.
۵. شواهد را حفظ کنید. لاگها، پیامها، هشدارها و اطلاعات زمانبندی را نگه دارید و از حذف فایلها یا پاکسازی خودسرانه خودداری کنید.
۶. حسابهای حساس را بررسی کنید. در صورت احتمال سرقت اعتبارنامه، با کمک تیم مسئول، دسترسیها و نشستهای مشکوک را بررسی و اقدامات لازم برای ایمنسازی حسابها را اجرا کنید.
۷. بازیابی را با اطمینان انجام دهید. پیش از بازگرداندن سرویس، علت رخداد و سلامت سیستمها و نسخههای پشتیبان بررسی شود.
۸. رخداد را مستند کنید. پس از مهار، علت، دامنه خسارت، اقدامات انجام شده و اصلاحات موردنیاز ثبت شوند.
چه زمانی باید به متخصص گزارش داد؟
اگر رخداد چند سیستم را درگیر کرده، احتمال نشت اطلاعات وجود دارد، حسابهای مدیریتی مشکوک شدهاند، سرویس حیاتی مختل شده یا سازمان توان بررسی و مهار مطمئن را ندارد، باید از متخصص پاسخ به رخداد کمک گرفت. برای رخدادهای مرتبط با زیرساختهای سازمانی، راهنمای NIST SP 800-61 Rev. 3 درباره پاسخ به رخدادهای امنیت سایبری مرجع معتبری برای طراحی و بهبود فرایند واکنش است. در ایران، برای یافتن مسیر گزارشدهی مناسب، از منابع رسمی مرکز ماهر و مراجع مسئول مرتبط با نوع رخداد استفاده و اطلاعات تماس را از وبسایت رسمی همان نهاد بررسی کنید.
اگر برای ارزیابی امنیت شبکه، بررسی تجهیزات یا انتخاب راهکار مناسب به مشاوره تخصصی نیاز دارید، میتوانید از طریق شماره 02154714 با کارشناسان رسیس در تماس باشید.
سؤالات متداول درباره تهدیدات سایبری
حمله سایبری به هر اقدامی گفته میشود که با هدف دسترسی غیر مجاز، سرقت، تغییر، تخریب یا مختل کردن اطلاعات، سیستمها یا شبکههای کامپیوتری انجام شود. این حملات میتوانند افراد، کسبوکارها یا زیرساختهای حیاتی را هدف قرار دهند.حمله سایبری یعنی چه؟
بیشتر حملات سایبری از چند مرحله تشکیل میشوند: شناسایی هدف، نفوذ اولیه، افزایش سطح دسترسی، اجرای حمله و در نهایت سرقت یا تخریب اطلاعات. روش نفوذ میتواند از طریق ایمیلهای فیشینگ، بدافزار، آسیبپذیری نرمافزارها یا سرقت اطلاعات ورود باشد.
حمله سایبری چگونه انجام میشود؟
هک به فعالیتهایی برای بررسی، دسترسی یا تغییر سیستمها اشاره میکند و بسته به مجوز و هدف میتواند قانونی یا غیر قانونی باشد. حمله سایبری بر اقدام عمدی برای نفوذ غیر مجاز، سرقت، تغییر، تخریب یا ایجاد اختلال در سیستمها و اطلاعات تمرکز دارد.
حمله سایبری و هک چه تفاوتی دارند؟
خیر. فایروال در کنترل ترافیک شبکه نقش مهمی دارد، اما نمیتواند همه حملات را متوقف کند. مدیریت وصلهها، احراز هویت چندعاملی، حفاظت از نقاط پایانی، آموزش کاربران، پشتیبانگیری و پایش امنیتی باید متناسب با ریسک سازمان در کنار آن اجرا شوند.
آیا فایروال بهتنهایی جلوی حملات سایبری را میگیرد؟
بله. اندازه کوچک سازمان به معنای مصونیت از حمله نیست. مهاجمان ممکن است از حسابهای ضعیف، نرمافزارهای بهروز نشده یا فرایندهای امنیتی ناکافی سوءاستفاده کنند. اولویتبندی داراییها، MFA، بهروزرسانی، پشتیبانگیری و آموزش کارکنان میتواند به کاهش ریسک کمک کند.
آیا سازمانهای کوچک هم هدف حمله سایبری قرار میگیرند؟
حمله سایبری اغلب یک عملیات علیه یک فرد، سازمان یا سامانه مشخص است؛ اما جنگ سایبری به مجموعهای از عملیاتهای سایبری گسترده گفته میشود که اغلب توسط دولتها یا گروههای وابسته به آنها با اهداف سیاسی، نظامی یا اقتصادی انجام میشوند.
تفاوت حمله سایبری و جنگ سایبری چیست؟