امنیت سایبری مجموعهای از روشها، ابزارها، فرایندها و رفتارهای انسانی است که برای محافظت از سیستمها، شبکهها، دادهها و زیرساختهای اطلاعاتی در برابر حملات سایبری و دسترسیهای غیر مجاز به کار میرود.
این حوزه بهطور کلی شامل سه بخش اصلی است:
مهاجمان سایبری این حملات را برای دسترسی غیر مجاز به سیستمهای فناوری اطلاعات، اختلال در عملیات کسبوکار، تغییر یا سرقت دادهها، جاسوسی صنعتی یا اخاذی مالی انجام میدهند.
حملات سایبری هر ساله یک نفر از هر سه آمریکایی را تحت تاثیر قرار میدهند و بهطور متوسط هر ۳۹ ثانیه یک حمله رخ میدهد. پیامد این حملات میتواند شامل خسارات مالی، آسیب به برند سازمان، اختلال در زیرساختهای IT و جریمههای قانونی باشد.
اصطلاحات امنیت سایبری و امنیت اطلاعات (IS) گاهی به جای هم استفاده میشوند، اما هر یک حوزهای مشخص را پوشش میدهند. همچنین امنیت فناوری اطلاعات (IT Security) نیز گاهی با آنها اشتباه گرفته میشود.
فرایندی جامع برای محافظت از منابع IT مانند سرور، شبکه، دیتابیس و تجهیزات کاربران است تا از دسترسی غیر مجاز یا سرقت جلوگیری شود. این تهدیدات میتوانند از داخل یا خارج سازمان نشات بگیرند.
متمرکز بر حفظ محرمانگی، یکپارچگی و در دسترس بودن دادههاست و هدف آن جلوگیری از دسترسی، تغییر یا تخریب غیر مجاز اطلاعات است.
زیرمجموعهای از امنیت IT است که به حفاظت از منابع سازمان در برابر حملات و تهدیدات اینترنتی میپردازد.
امنیت اطلاعات، استراتژیک و گسترده است؛ امنیت IT عملیاتی است و امنیت سایبری، دیجیتال محور و مدرن است.
شرکت رسیس این افتخار را دارد تا در یک دهه فعالیت پرتلاش و مستمر خود؛ به بیش از 100 شرکت و سازمان تاثیرگذار کشور خدمت رسانی کرده و توانسته است در ارائه راهکارهای امنیتی به همراهی قابل اعتماد تبدیل شود.
در سال ۲۰۲۱، جرایم سایبری هزینهای معادل ۶ تریلیون دلار به جهان تحمیل کردند و این رقم در سال ۲۰۲۵ به ۱۰.۵ تریلیون دلار افزایش یافت. این دادهها بهروشنی نشان میدهند که شدت و پیچیدگی جرایم سایبری با سرعتی نگرانکننده در حال افزایش است؛ بهگونهای که مقابله مؤثر با آنها بدون استقرار راهکارهای امنیت سایبری هدفمند، یکپارچه و مبتنی بر استانداردهای سازمانی عملاً امکانپذیر نیست.
افراد، دولتها، شرکتها، سازمانهای غیرانتفاعی و موسسات آموزشی همگی در معرض حملات سایبری و نفوذ به دادهها قرار دارند. با رشد فناوریهای دیجیتال، افزایش تعداد دستگاهها و کاربران، پیچیدهتر شدن زنجیرههای تامین جهانی و اهمیت روزافزون دادهها در اقتصاد دیجیتال، انتظار میرود تعداد حملات در آینده بیشتر شود.
برای کاهش ریسک حملات و حفاظت از سیستمها و دادههای ارزشمند، بهرهگیری از امنیت سایبری جامع و مدیریتشده توسط برترین متخصصان، امری حیاتی است.
امنیت سایبری دیگر یک مسئله صرفاً فناورانه یا محدود به واحد IT نیست؛ یک الزام برای بقای کسبوکار و یک ریسک سازمانی تمامعیار است که بهطور مستقیم بر تداوم عملیات، اعتماد بازار و اعتبار برند تأثیر میگذارد.
گزارش ۲۰۲۵ IBM و Ponemon Institute نشان میدهد که سیستمهای هوش مصنوعی (AI) بدون نظارت مناسب، بیش از پیش در معرض نفوذ قرار دارند و در صورت رخدادهای امنیتی، هزینههای سنگینی به سازمان تحمیل میکنند.
پیامدهای مالی
پیامدهای اعتباری
پیامدهای عملیاتی
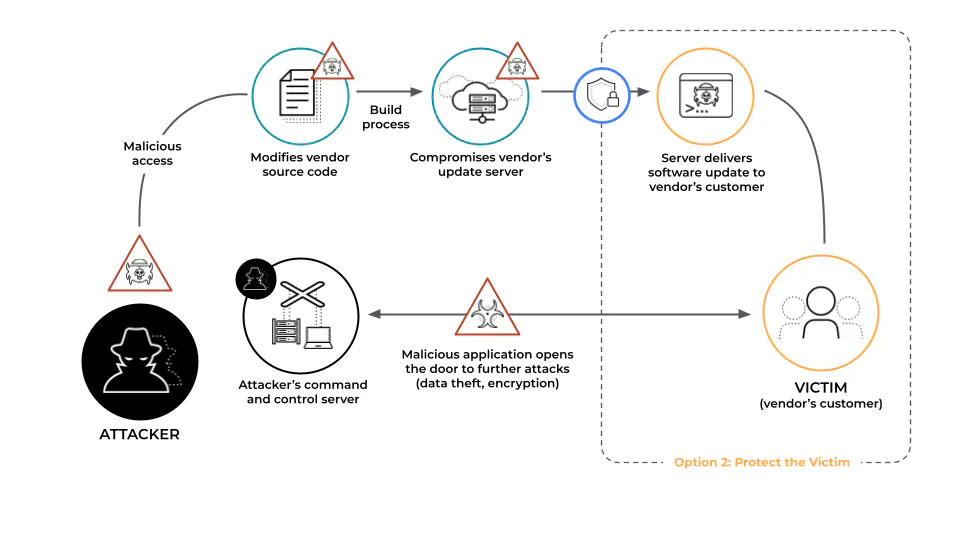
تهدیدات سایبری همواره در حال تحولاند؛ مهاجمان بهطور مداوم تاکتیکها، تکنیکها و روشهای خود (TTPs) را بهروزرسانی میکنند. با این حال، بخش قابل توجهی از تهدیدات امروزی ریشه در الگوهای شناخته شده دارند یا بهصورت حملات ترکیبی (Blended Attacks) ظاهر میشوند که از چندین روش را برای افزایش شدت و اثرگذاری استفاده میکنند.
بدافزار هر نوع نرمافزار مخربی است که اغلب از طریق ایمیل، لینکهای قابل کلیک یا فایلهای آلوده منتقل میشود و با هدف نفوذ به سیستمها و نقض امنیت آنها طراحی شدهاست. انواع رایج بدافزار شامل ویروسها، کرمها، تروجانها، جاسوس افزارها و بهویژه باجافزارها (ransomware) هستند.
باج افزار دادههای یک سیستم را رمزگذاری میکند و عملاً اطلاعات سازمان را گروگان میگیرد. مهاجم در ازای ارائه کلید رمزگشایی یا آزادسازی دادهها درخواست پرداخت باج میکند.
فیشینگ شامل پیامها یا ایمیلهای فریبندهای است که افراد را به افشای اطلاعات حساس مانند گذرواژه، شماره کارت یا دادههای شخصی ترغیب میکنند.
در حمله مهندسی اجتماعی (Social Engineering)، مهاجم از ویژگیهای رفتاری و روان شناختی کاربران سواستفاده میکند تا آنها را فریب دهد و به افشای اطلاعات محرمانه یا انجام اقداماتی که امنیت را تضعیف میکند، وادار سازد.
فیشینگ و مهندسی اجتماعی اغلب بهصورت ترکیبی استفاده میشوند؛ مثلاً ارسال یک ایمیل جعلی و سپس برقراری تماس تلفنی با جعل هویت فردی قابل اعتماد (بانک یا تیم IT).
در حملات DDoS، مهاجم با حجم عظیمی از ترافیک، منبع هدف را اشباع کرده و باعث از کار افتادن یا اختلال شدید در عملکرد آن میشود.
نوع سادهتر حملات DoS، میتواند از طریق یک پیام ساختگی و مخرب انجام شود، بهعنوان مثال یک درخواست وب که یک کوئری پیچیده SQL ایجاد و منابع سرور را مصرف میکند.
حملات DDoS اغلب توسط بات نت انجام میشود، شبکهای از دستگاههای آلوده تحت کنترل مهاجم که بهصورت هماهنگ به هدف حمله میکنند.
در حمله Man-in-the-Middle، مهاجم بدون آگاهی دو طرف، ارتباط میان آنها را شنود یا دستکاری میکند. این حملات میتوانند از طریق شنود شبکههای Wi-Fi عمومی یا از طریق ربودن نشست (Session Hijacking) با سرقت کوکیها یا توکنهای session انجام شوند.
Insider Threats توسط افراد درون سازمان ایجاد میشوند؛ کارمندان فعلی یا سابق، پیمانکاران یا شرکایی که دسترسی مشروع دارند.
تهدیدات داخلی میتوانند عمدی (مانند خرابکاری یا سرقت داده) یا غیرعمدی (مانند خطای انسانی یا قربانیشدن در حملات فیشینگ) باشند.
حمله به برنامههای تحت وب با هدف بهرهبرداری از ضعفها و نفوذ به اپلیکیشنها، سرویسها یا APIها انجام میشود. با گذار برنامهها به معماریهای مبتنی بر API و استقرار در محیطهای چند ابری (Multi-Cloud)، سطح تهدید بهصورت چشمگیری افزایش پیدا کردهاست.
که در ادامه بیشتر توضیح خواهیم داد
1. بهرهبرداری از آسیبپذیریها (Vulnerability Exploits)
این موارد ناشی از نقص در نرمافزار، پیکربندی اشتباه یا نسخههای بدون وصله هستند و میتوانند به اجرای کد مخرب یا نفوذ کامل منجر شوند.
۲. سواستفاده از منطق تجاری (Business Logic Abuse)
مهاجمان با دستکاری رفتار طبیعی برنامه، فرآیندها را دور میزنند؛ به عنوان مثال دسترسی به بخشهای محدود، انجام تراکنشهای غیر مجاز یا برداشت داده.
باتها و اتوماسیون مخرب اکنون در تمامی حوزهها مانند خرید بلیت کنسرت تا سرقت امتیازهای وفاداری یا تصاحب حساب کاربران فعالاند.
۳. دور زدن کنترلهای احراز هویت و مجوز دهی
در صورت ضعف سیاستهای دسترسی، مهاجم میتواند به قابلیتها یا دادههایی دسترسی پیدا کند که نباید برای او قابلمشاهده یا قابلاستفاده باشند.
۴. حملات سمت کاربر (Client-Side Attacks)
این حملات نرمافزار، مرورگر یا اجزای سمت کاربر را هدف قرار میدهند. نمونه رایج، XSS است؛ جایی که اسکریپتهای مخرب (مانند JavaScript) در صفحات وب تزریق میشوند و میتوانند دادههای حساس مثل کوکیها، اطلاعات ورود یا دادههای شخصی را سرقت کنند.
اپلیکیشنهای مدرن به کتابخانهها، افزونهها و سرویسهای متعددی وابستهاند که تیم امنیت ممکن است دید کاملی نسبت به آنها نداشته باشد و همین موضوع بردار حمله تازهای ایجاد میکند.
۵. پیکربندی نادرست امنیتی (Security Misconfiguration)
پیکربندی نادرست امنیتی شامل سرویسهای با تنظیمات پیش فرض، فایلهای محافظت نشده، پورتهای باز یا نقصهای وصلهنشده است. با گسترش زیر ساختهای چند ابری، احتمال بروز این نوع خطاها رو به افزایش است.
۶. شکستهای رمزنگاری (Cryptographic Failures)
این مشکلات زمانی رخ میدهند که داده در حالت انتقال یا ذخیرهسازی بهدرستی رمزگذاری نشده باشند.
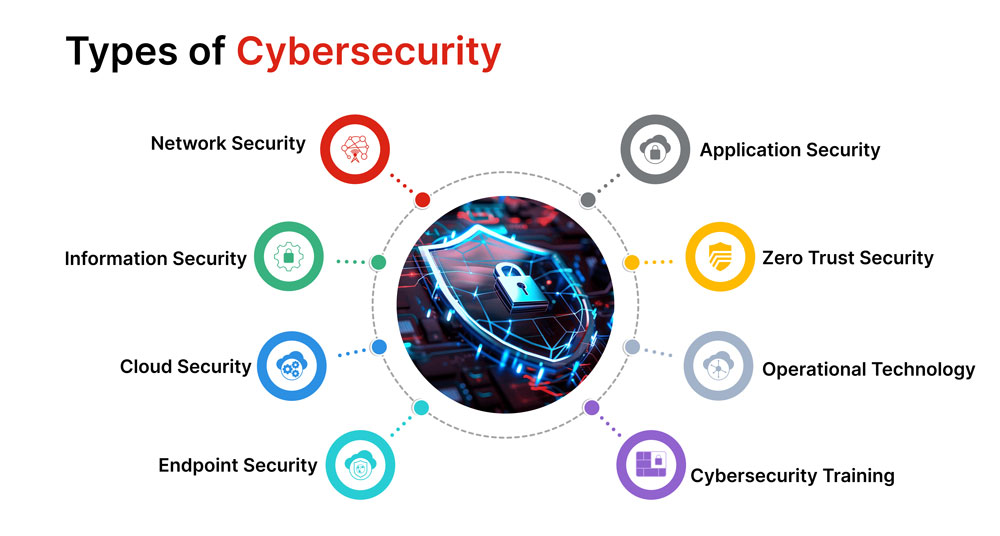
امنیت شبکه مجموعهای متنوع از فناوریها، سیاستها، نیروهای انسانی و رویههاست؛ مجموعهای که تمرکز اصلی آن، جلوگیری از نفوذ تهدیدات شناخته شده به زیر ساخت ارتباطی است.
برای نمونه، فایروالها با فیلتر کردن ترافیک ورودی و خروجی، نقش لایه نخست دفاع را ایفا میکنند. آنها براساس قوانین از پیش تعریف شده، الگوهای حمله آشنا، فعالیتهای مشکوک یا تلاشهای دسترسی غیر مجاز را شناسایی و مسدود میکنند.
امنیت اطلاعات مجموعهای از ابزارها و فرایندهایی است که با هدف محافظت از اطلاعات، دیجیتال یا غیر دیجیتال در برابر تهدیدات بهکار گرفته میشود. InfoSec ارتباط نزدیکی با امنیت داده دارد؛ زیر مجموعهای که بهطور خاص از دادههای دیجیتال ذخیره شده یا منتقل شده محافظت میکند.
هر دو حوزه بر پایه سه اصل بنیادین زیر کار میکنند:
بنابراین، راهکارهای امنیت اطلاعات از هرگونه دسترسی، تغییر یا اختلال غیر مجاز در دادهها جلوگیری میکنند. یک مؤلفه حیاتی در این حوزه، طبقهبندی اطلاعات براساس حساسیت و اهمیت آنها و تطبیق سیاستهای امنیتی متناسب با این طبقهبندی است.
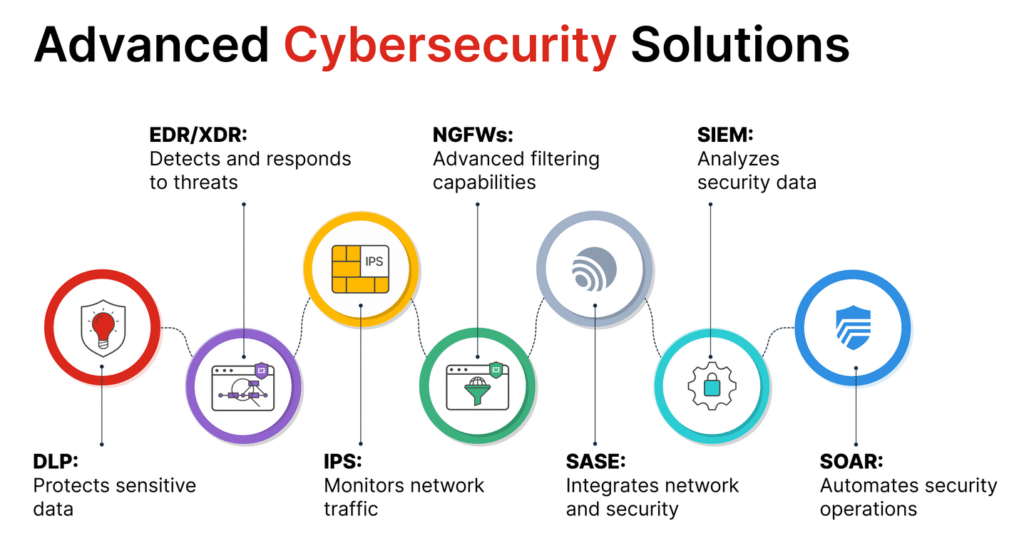
بهعنوان مثال، ابزارهای جلوگیری از نشت داده (DLP) دادهها را هنگام ایجاد، بهصورت خودکار کشف و طبقهبندی کرده و مانع از اشتراکگذاری یا استخراج غیر مجاز اطلاعات ارزشمند میشوند.
امنیت ابری (Cloud security) شامل فناوریها، سیاستها و فرایندهایی است که از دادهها، برنامهها و سرویسهای موجود در محیطهای ابری خصوصی و عمومی محافظت میکنند. این حوزه تضمین میکند که اطلاعات حساس در برابر نفوذ و آسیبپذیریها ایمن باقی بمانند.
اغلب راهکارهای امنیت ابری نسخهای تخصصی شده از کنترلهای امنیتی On-Premises هستند؛ به همین دلیل، امنیت ابری بهعنوان امتداد طبیعی امنیت شبکه سازمان عمل میکند.
یکی از بزرگترین چالشهای امنیتی در فضای ابری، فراهم کردن دسترسی امن و بدون اصطکاک برای کاربران به برنامههای حیاتی است. سرویسهای ابری خارج از شبکه سازمان میزبانی میشوند، اما دستگاههایی که برای دسترسی به آنها استفاده میشوند، اغلب از حفاظت کافی برخوردار نیستند.
برای مدیریت این خطرات، سازمانها از مدیریت هویت و دسترسی (IAM) استفاده میکنند؛ رویکردی حیاتی که تضمین میکند تنها کاربران مجاز به منابع مشخص دسترسی داشته باشند. این رویکرد، مکمل امنیت شبکه نیز هست و شامل روشهایی مانند احراز هویت چند مرحلهای (MFA) و کنترلهای دقیق دسترسی است.
مدیریت هویت و دسترسی (Identity and Access Management) نقش مستقیمی در جلوگیری از نفوذ، سواستفاده از حسابها و حملات مبتنی بر سرقت هویت دارد. IAM با تعریف و کنترل دقیق اینکه چه کسی، در چه زمانی و با چه سطحی از دسترسی میتواند به یک دارایی دیجیتال دسترسی داشته باشد، ریسک نفوذ و حرکت جانبی مهاجمان را بهطور معنیدار کاهش میدهد.
راهکارهای IAM با پیادهسازی احراز هویت چند مرحلهای (MFA)، اصل حداقل دسترسی (Least Privilege)، مدیریت چرخه عمر هویت و پایش مستمر رفتار کاربران، یک لایه امنیتی کلیدی ایجاد میکنند که از سواستفاده از حسابهای کاربری بهویژه حسابهای دارای دسترسی بالا جلوگیری میکند.
در عصری که طبق گزارشهای صنعت، بیش از 60٪ نفوذهای موفق با سو استفاده از هویت یا اعتبارنامههای بهدستآمده آغاز میشود، پیادهسازی IAM دیگر یک انتخاب نیست، بلکه الزام راهبردی برای حفظ تداوم عملیاتی، انطباق مقرراتی و حفاظت از دادههای حیاتی سازمان است.
مدیریت هویت و دسترسی (Identity and Access Management) نقش مستقیمی در جلوگیری از نفوذ، سواستفاده از حسابها و حملات مبتنی بر سرقت هویت دارد. IAM با تعریف و کنترل دقیق اینکه چه کسی، در چه زمانی و با چه سطحی از دسترسی میتواند به یک دارایی دیجیتال دسترسی داشته باشد، ریسک نفوذ و حرکت جانبی مهاجمان را بهطور معنیدار کاهش میدهد.
راهکارهای IAM با پیادهسازی احراز هویت چند مرحلهای (MFA)، اصل حداقل دسترسی (Least Privilege)، مدیریت چرخه عمر هویت و پایش مستمر رفتار کاربران، یک لایه امنیتی کلیدی ایجاد میکنند که از سواستفاده از حسابهای کاربری بهویژه حسابهای دارای دسترسی بالا جلوگیری میکند.
در عصری که طبق گزارشهای صنعت، بیش از 60٪ نفوذهای موفق با سو استفاده از هویت یا اعتبارنامههای بهدستآمده آغاز میشود، پیادهسازی IAM دیگر یک انتخاب نیست، بلکه الزام راهبردی برای حفظ تداوم عملیاتی، انطباق مقرراتی و حفاظت از دادههای حیاتی سازمان است.
EDR بهصورت دائمی وضعیت Endpoint را برای تشخیص رفتارهای مخرب پایش میکند. این ویژگی با واکنش بلادرنگ به حوادث، مانع از گسترش آلودگی در سطح شبکه میشود و اثرگذاری تهدیدات را به حداقل میرساند.
امنیت اپلیکیشن ها شامل فناوریها، سیاستها و کنترلهایی است که از سواستفاده مهاجمان از آسیبپذیریهای نرمافزاری جلوگیری میکند. این حوزه هم در مرحله توسعه و هم پس از استقرار برنامه فعال است.
برای نمونه، فایروال اپلیکیشن های وب (WAF) ترافیک بین برنامه و دنیای بیرون را پایش و فیلتر میکند و از حملاتی مانند تزریق کد یا XSS جلوگیری میکند.
مدل امنیتی Zero Trust فرض میکند هیچ کاربر یا سیستمی داخل شبکه یا خارج آن بهطور پیشفرض قابل اعتماد نیست. در این رویکرد، دسترسی صرفاً پس از احراز هویت مستمر و چندلایه داده میشود.
برخلاف مدلهای سنتی «castle-and-moat»، مدل Zero Trust صرفاً محیط پیرامونی را کنترل نمیکند، بلکه:
امنیت OT از فناوریهایی محافظت میکند که فرآیندهای فیزیکی را در صنایع مختلف مانند تولید، انرژی و حملونقل کنترل میکنند؛ در این محیطها، یک رخنه امنیتی میتواند خسارات جدی عملیاتی و مالی بههمراه داشته باشد.
در گذشته، عدم اتصال OT به شبکههای خارجی نیاز به امنیت را کاهش میداد. اما با همگرایی IT و OT، این سیستمها در برابر حملات سایبری آسیبپذیرتر از گذشته شدهاند.
امنیت IoT نیز بر حفاظت از دستگاههای متصل مانند حسگرهای صنعتی تا ترموستاتهای هوشمند تمرکز دارد. این دستگاهها:
بنابراین، راهکارهای امنیت IoT بر احراز هویت دستگاه، رمزنگاری و تقسیمبندی شبکه (Network Segmentation) تمرکز دارند تا دسترسی غیر مجاز و آسیبرسانی به شبکه اصلی کاهش پیدا کند.
راهکارهای DLP جریان دادههای حساس را در سراسر شبکه پایش و کنترل میکنند. این ابزارها با شناسایی و جلوگیری از تلاشهای غیر مجاز برای اشتراکگذاری یا استخراج اطلاعات، از دادههای مشتریان و اطلاعات مالکیتی سازمان محافظت میکنند.
IPS با تحلیل الگوهای ترافیک، تلاشهای مخرب را تشخیص داده و پیش از اثرگذاری مسدود میکند. این سامانهها در برابر حملات روز-صفر (Zero Trust)، باج افزارها و سایر تهدیدات نوظهور نقش کلیدی دارند و از طریق واکنشهای خودکار، ریسک عملیاتی را کاهش میدهند.
فایروالهای نسل جدید (NGFW) فراتر از فایروالهای سنتی عمل میکنند و از مهمترین ویژگیهای آنها میتوانیم به بازرسی عمیق بستهها (DPI) و تشخیص و کنترل مبتنی بر برنامه (Application Awareness) اشاره کنیم.
NGFWها امکان کنترل دقیقتر ترافیک و شناسایی حملات پیچیده حتی در ترافیک رمزگذاری شده را فراهم کرده و ضمن حفاظت از محیط پیرامونی شبکه، دید عمیقتری از فعالیتهای شبکه ارائه میدهند؛ موضوعی حیاتی در محیطی که سطح حمله سازمانها پیوسته در حال افزایش است.
SASE یک مدل مدرن است که امنیت شبکه و قابلیتهای WAN را در قالب یک سرویس مبتنی بر ابر ترکیب میکند. این رویکرد با یکپارچهسازی امنیت و شبکه، امکان محافظت از محیطهای هیبریدی شامل کاربرهای دورکار، شعبات سازمان و دستگاههای خارج از سازمان را فراهم میکند و سیاستهای امنیتی یکپارچه و دسترسی پایدار به منابع را تضمین میکند.
SIEM دادههای امنیتی را از سراسر شبکه جمعآوری و تحلیل میکند تا الگوهای مشکوک را شناسایی کند. این سیستم با ارائه دید یکپارچه، هشدارهای بلادرنگ و تحلیلهای پیشگیرانه، به سازمان کمک میکند تا رویدادهای امنیتی را سریعتر تشخیص داده و واکنش مؤثر نشان دهد.
پلتفرمهای SOAR فرایند واکنش به حوادث را خودکار، سریع و منسجم میکنند. با ادغام SIEM و سایر کنترلهای امنیتی، SOAR قابلیتهای زیر را میتوانیم داشته باشیم: